
 Deutsch
 English
 Français
 Italiano
 Magyar
 Polski
 Slovenčina
 Čeština
La prioridad más importante en la prevención del fraude en programas de fidelización es proteger todo el ciclo de vida de la cuenta: verificación ligera en el registro, autenticación adaptativa en el inicio de sesión y control de los canjes de alto valor, con monitorización detrás de las tres fases. La apropiación de cuentas y el cobro fraudulento del saldo acumulado son los dos riesgos que más daño causan en menos tiempo. La buena noticia es que estos controles pueden basarse en el riesgo, de modo que la mayoría de los miembros nunca los nota.
Resumen:
- Forter descubrió que las cuentas de recompensas tenían entre 6 y 7 veces más probabilidades de atraer fraude; los atacantes solían monetizar los vales canjeados en un plazo de 48 horas.
- Verifica los datos de contacto y filtra los bots en el registro; después, reserva la autenticación adicional para los inicios de sesión de riesgo y retén para revisión los canjes de alto valor inusuales.
- Un caso de estudio de Netacea detectó más de 650.000 intentos de credential stuffing en 30 días combinando señales de dispositivo, de comportamiento y de intención.
- Prueba los nuevos umbrales con un grupo reducido durante una semana, mide los falsos positivos y amplía el despliegue solo cuando los miembros legítimos no sufran bloqueos innecesarios.
Qué es el fraude en programas de fidelización y por qué importa
El fraude en programas de fidelización abarca cualquier intento de crear, acceder o vaciar una cuenta de recompensas sin el consentimiento de su titular legítimo, desde registros falsos que buscan un bono de bienvenida hasta apropiaciones completas de cuentas que agotan el saldo de puntos. Las cuentas con fondos cargados o puntos de fidelización resultan mucho más atractivas para los atacantes que las cuentas normales, y el análisis de Forter estimó que tienen entre 6 y 7 veces más probabilidades de atraer fraude.
El impacto para el negocio va más allá de los puntos robados. Asumes el coste directo de reembolsar a los miembros legítimos, el coste operativo de investigar cada caso y el daño reputacional cuando los clientes pierden la confianza en un programa pensado para premiar su fidelidad. La pérdida de clientes suele llegar rápido en cuanto los miembros sienten que sus cuentas no están seguras.
Los programas con recompensas convertibles o valor prepago están especialmente expuestos, porque los puntos, una vez convertidos en tarjetas regalo o transferidos a otra cuenta, se comportan como dinero en efectivo. Ese paso de conversión es exactamente lo que buscan los atacantes, y también es el punto más fácil de defender.
Tipos habituales de fraude en programas de fidelización
Reconocer el patrón al que te enfrentas determina qué control lo detiene realmente. La mayor parte del fraude en fidelización se agrupa en unas pocas categorías recurrentes.
- Fraude con cuentas nuevas e identidades sintéticas: identidades falsas o fabricadas creadas únicamente para reclamar bonos de registro o recompensas por referidos.
- Apropiación de cuentas: los atacantes usan credential stuffing, phishing o listas de contraseñas filtradas para acceder a la cuenta de un miembro real.
- Abuso en canjes y cobros: puntos convertidos rápidamente en tarjetas regalo, transferencias o artículos revendibles antes de que el titular real se dé cuenta.
- Abuso de promociones y referidos: la misma persona o red de bots reclamando bonos por referidos de forma repetida con direcciones de correo desechables o pequeñas variaciones de identidad.
- Fraude interno y colusión: empleados o socios que manipulan saldos, aprueban canjes fraudulentos o comparten el acceso a cuentas con cómplices externos.
Cada tipo tiende a concentrarse en un momento concreto del ciclo de vida, por lo que una defensa basada en el ciclo de vida funciona mejor que una única regla general.
Por qué los programas de fidelización son un objetivo
La lógica económica de los atacantes explica por qué los programas de fidelización ocupan un lugar destacado en su lista de objetivos. Un saldo de puntos o un valor almacenado es casi líquido, y la conversión en tarjetas regalo o transferencias puede producirse en cuestión de horas, lo que deja a los equipos antifraude un margen muy estrecho para detectarlo. La investigación de Forter describe exactamente este patrón: las cuentas utilizadas para canjear vales se convierten rápidamente en objetivos de cobro, y a menudo se monetizan en un plazo de 48 horas.
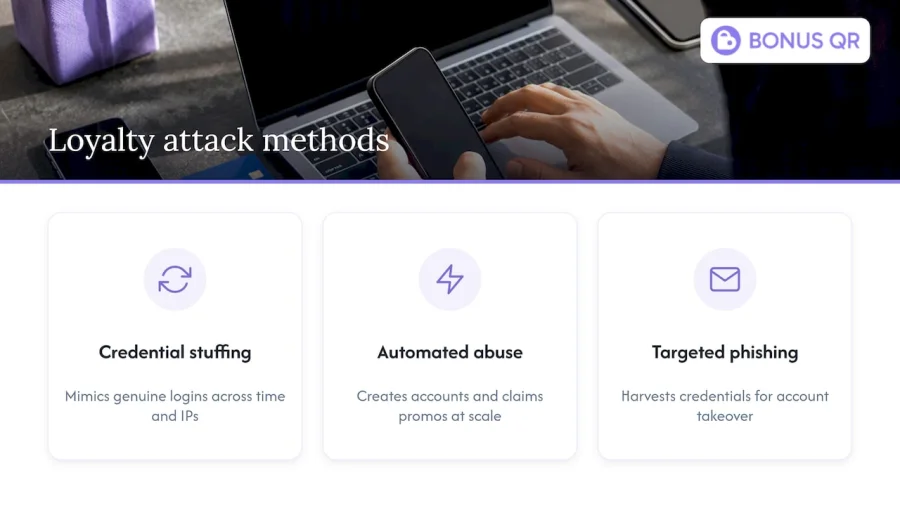
Los atacantes prefieren un credential stuffing lento y discreto que imita el comportamiento de inicio de sesión real, repartiendo los intentos en el tiempo y entre rangos de IP para mantenerse por debajo de los límites de frecuencia sencillos. Las granjas de bots automatizan la creación de cuentas y la reclamación de promociones a gran escala, mientras que las campañas de phishing dirigidas recopilan las credenciales que alimentan la apropiación de cuentas. Ninguna de estas técnicas es nueva, pero los programas de fidelización suelen ir por detrás de las plataformas bancarias en la implantación de las defensas que las contrarrestan.
Lista de comprobación de prevención por ciclo de vida: registro, inicio de sesión, canje y monitorización
Cerrar las brechas que aprovechan los defraudadores implica aplicar controles distintos en cada etapa del recorrido del miembro, no una sola regla que lo cubra todo.
- Registro: verifica el correo electrónico o el número de teléfono, aplica límites de frecuencia por IP y dispositivo, ejecuta la detección de bots en el envío de formularios y comprueba la reputación del dispositivo y de la IP antes de activar las recompensas.
- Inicio de sesión: utiliza autenticación multifactor adaptativa que solo añada pasos adicionales cuando aparezcan señales de riesgo, y ofrece passkeys u otras opciones sin contraseña para reducir la fricción a los miembros recurrentes.
- Canje: añade periodos de espera en los canjes de alto valor, limita la velocidad de las transferencias y el número de destinos, y deriva las solicitudes inusuales a revisión manual.
- Monitorización: aplica analítica en tiempo real a los patrones de canje e inicio de sesión, envía las alertas a un SIEM o sistema equivalente y establece rutinas de revisión diarias con umbrales de alerta claros.
Las recomendaciones de Human Security siguen esta misma estructura, combinando la verificación en el registro y la protección frente a bots con controles de canje diseñados para frenar el abuso sin perjudicar a los miembros legítimos.
Consejo: Prueba primero los nuevos umbrales con un grupo reducido, mide la tasa de falsos positivos durante una semana y despliégalos en todo el programa solo cuando los miembros reales no queden atrapados en la red.
Detección y monitorización: analítica de comportamiento, señales de dispositivo y gestión de bots
Cada tipo de señal detecta patrones de ataque distintos, y la defensa más sólida las combina en lugar de depender de una sola.
- Analítica de comportamiento: controla la velocidad de canje, las anomalías en las sesiones y los cambios repentinos en el uso de recompensas comparándolos con el historial habitual del miembro.
- Señales de dispositivo y de red: utiliza la huella digital del dispositivo, comprobaciones de reputación de IP y verificación con el operador para detectar intentos de SIM swapping antes de que deriven en una apropiación de cuenta.
- Análisis de bots e intención: distingue la navegación real del tráfico automatizado, algo esencial frente al credential stuffing y los ataques distribuidos de bajo volumen que esquivan los límites de frecuencia sencillos.
El caso de estudio de Netacea sobre un importante programa de fidelización del Reino Unido ilustra la magnitud del problema: se detectaron cientos de miles de intentos de credential stuffing en el primer mes de monitorización, combinando del lado del servidor señales de dispositivo, de comportamiento y de intención. Integrar las alertas en las operaciones diarias es tan importante como la propia detección. Los umbrales demasiado estrictos generan fatiga de alertas, por lo que los ciclos de revisión y las vías de escalado deben definirse con el mismo cuidado que la lógica de detección.
Equilibrar la prevención con la experiencia del miembro
Los mejores controles antifraude son los que los miembros legítimos nunca notan. La autenticación reforzada basada en el riesgo reserva la verificación adicional para las sesiones que realmente muestran señales sospechosas, en lugar de poner a prueba cada inicio de sesión. Las passkeys y otros métodos sin contraseña reducen la fricción y a la vez mejoran la seguridad, ya que no queda ninguna contraseña que robar o probar en masa.
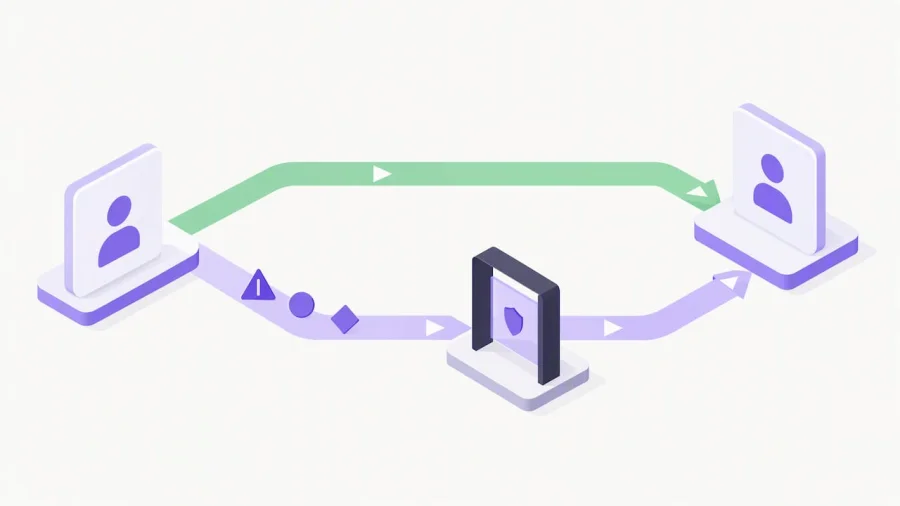
Cuando una cuenta se bloquea, una comunicación clara y una vía de recuperación rápida importan tanto como el propio bloqueo. Un miembro que no puede demostrar fácilmente su identidad y recuperar el acceso recordará la frustración durante más tiempo que el intento de fraude del que se le protegió.
Consejo: Redacta los mensajes de recuperación de cuenta antes de activar controles más estrictos, no después de recibir la primera incidencia de soporte.
Respuesta a incidentes: detectar, limitar y recuperar
Un protocolo claro convierte un incidente de fraude de una crisis en una rutina.
- Contén de inmediato: restringe los privilegios de la cuenta, fuerza el restablecimiento de credenciales y retén los canjes sospechosos.
- Atiende al cliente: aplica tu política de reembolsos de forma coherente, utiliza guiones de soporte preparados y envía plantillas de notificación claras que expliquen lo sucedido.
- Revisa después: realiza un análisis de la causa raíz, ajusta las reglas y los umbrales de detección según lo que se pasó por alto e informa de las conclusiones a las partes interesadas para que el próximo incidente se detecte antes.
Casos de estudio y evidencias de investigación
La magnitud del fraude en programas de fidelización está bien documentada. El análisis de Forter concluyó que las cuentas con valor almacenado o puntos tienen entre 6 y 7 veces más probabilidades de atraer fraude que las cuentas normales. El caso de estudio de Netacea sobre el programa de fidelización de un gran minorista del Reino Unido registró más de 650.000 intentos de credential stuffing en 30 días, junto con reducciones de costes notificadas tras implantar la gestión de bots y la analítica de intención.
Las recomendaciones de Mastercard plantean la respuesta integral como una combinación de personas, procesos y tecnología, uniendo la formación del personal y unas vías de escalado claras con la verificación de identidad y la autenticación de dispositivos. Ninguna herramienta por sí sola sustituye esa combinación.
La perspectiva del editor como proveedor de una plataforma de fidelización
La prevención funciona mejor cuando se integra en el programa desde el primer día, no cuando se añade a posteriori tras una pérdida. Una verificación configurable en el registro, reglas de canje ajustables y una analítica exportable marcan la diferencia entre detectar el fraude a tiempo y descubrirlo en un informe trimestral. Al evaluar una plataforma, pregunta con qué facilidad se pueden ajustar sus umbrales predeterminados sin necesidad de un desarrollador, porque esa flexibilidad es lo que permite que los controles antifraude sigan el ritmo de los nuevos patrones de ataque.
— Michal
Cómo ayuda Bonusqr con los controles antifraude a lo largo del ciclo de vida
Hemos diseñado nuestra plataforma de fidelización para que los controles del ciclo de vida puedan estar disponibles desde el principio, en lugar de añadirse más tarde. La puesta en marcha puede realizarse sin integración con el TPV, y las reglas de canje, los módulos de verificación y la analítica en tiempo real pueden configurarse directamente, de modo que los controles sobre las recompensas de alto valor pueden reforzarse a medida que el programa crece. Algunos programas pueden añadir una app de marca blanca con su propia imagen o un desarrollo a medida con mantenimiento continuo.
Nuestra página de precios muestra los planes FREE FOREVER, BASIC y PREMIUM, y nuestras opciones de marca blanca incluyen apps con marca propia para los programas que necesitan una presencia independiente. Crea una cuenta para ver cómo encajan los controles en el flujo actual de tus miembros.
Preguntas frecuentes
¿Qué es el fraude en programas de fidelización?
El fraude en programas de fidelización es cualquier intento no autorizado de crear, acceder o vaciar una cuenta de recompensas, incluidos los registros falsos que buscan bonos, las apropiaciones de cuentas y los esquemas de cobro que convierten los puntos en valor revendible. Su objetivo es el saldo de puntos, sellos o cashback, y no un instrumento de pago tradicional.
¿Cómo elimino mi nombre del SAFPS?
El Servicio Sudafricano de Prevención del Fraude (SAFPS) gestiona la eliminación de registros mediante su propio procedimiento de reclamación, y esto queda totalmente fuera de la gestión de programas de fidelización. Ponte en contacto directamente con el SAFPS a través de sus canales oficiales para conocer los pasos concretos aplicables a tu caso.
¿Es real el programa de fidelización?
Para saber si un programa de fidelización concreto es auténtico, compruébalo en la web oficial del comercio, en su ficha de la tienda de aplicaciones o en la señalización de la tienda, en lugar de fiarte de un enlace o mensaje no solicitado. Los programas legítimos nunca te piden que pagues para “desbloquear” recompensas que ya has conseguido.
¿Qué compañía de tarjetas de crédito ofrece la mejor protección contra el fraude?
La protección contra el fraude con tarjetas de crédito es una cuestión distinta de la seguridad de los programas de fidelización, ya que cubre las transacciones de pago y no los saldos de puntos o recompensas. Compara directamente las garantías antifraude y las políticas de responsabilidad publicadas por cada proveedor, ya que varían según el emisor de la tarjeta y no dependen de una plataforma de fidelización.